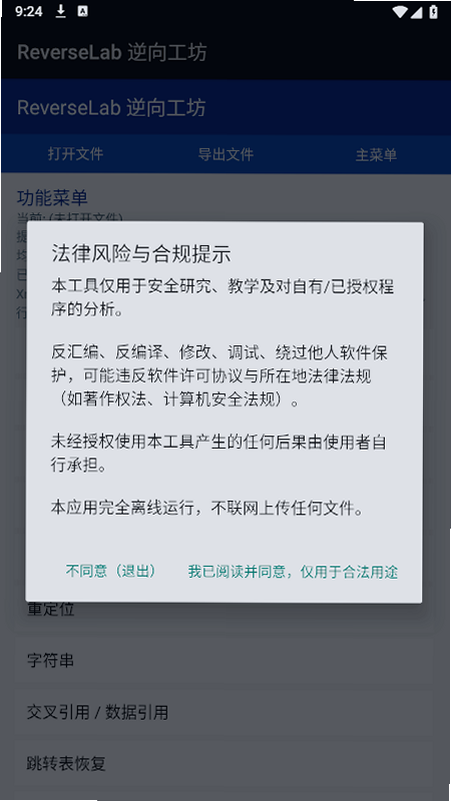
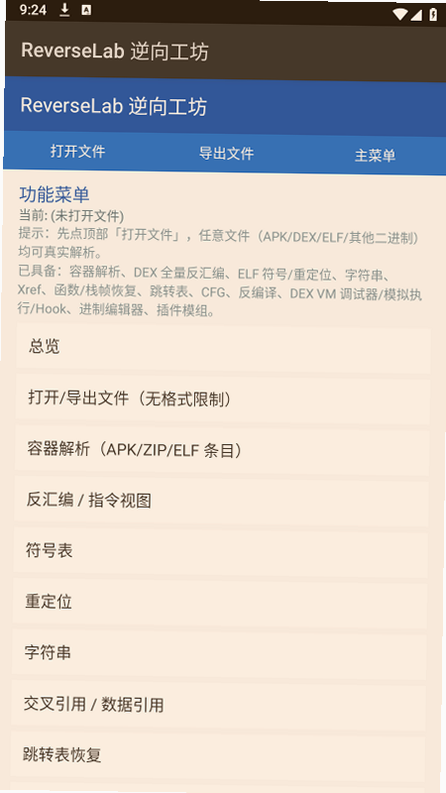
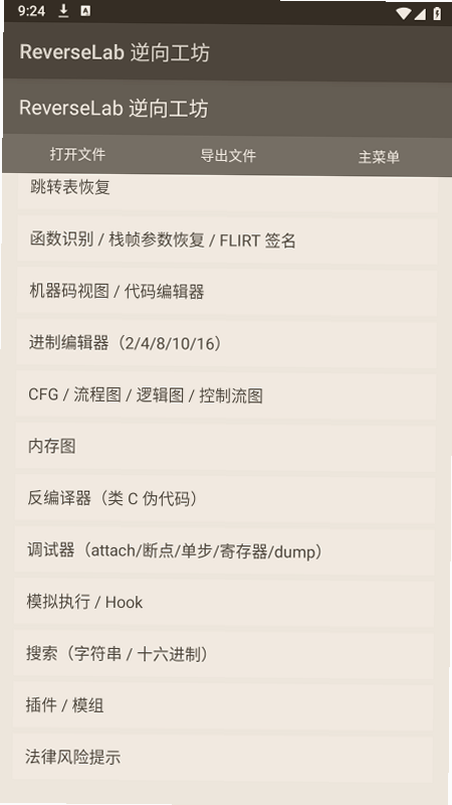
ReverseLab逆向工坊是一款专为安全研究人员、逆向工程爱好者和软件开发者打造的专业级二进制分析工具。它集成了反汇编、动态调试、内存分析、代码注入等核心功能,能够帮助用户深入理解程序的内部逻辑,发现潜在的安全漏洞,并进行恶意软件分析。无论您是初学者还是资深专家,ReverseLab都能为您提供强大的支持。
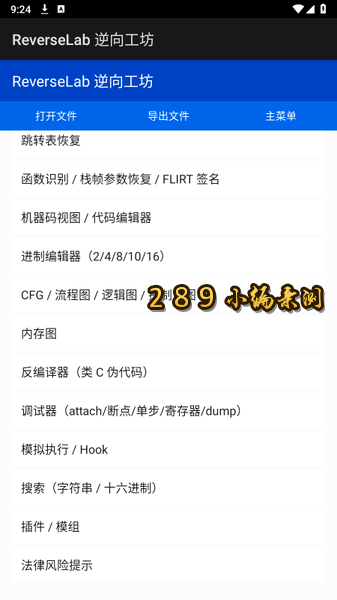
智能反汇编:支持x86、x64、ARM等多种架构,自动识别函数边界,生成可读性极高的汇编代码,并支持交叉引用和流程图展示。
动态调试:内置调试器,支持断点、单步执行、内存查看和寄存器监控,实时追踪程序执行流程。
内存分析:可扫描进程内存,搜索特定字符串、字节序列,并支持内存转储和修改。
代码注入:允许用户向目标进程注入自定义代码,用于Hook API或修改程序行为。
插件系统:支持Python脚本扩展,用户可编写自动化分析脚本,提高工作效率。
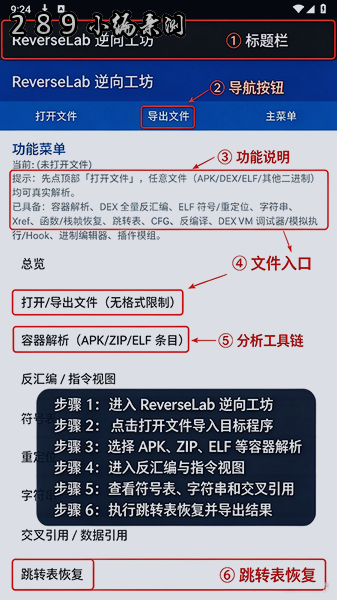
初次使用ReverseLab时,建议按照以下步骤进行设置:
首先,打开软件并创建一个新项目,导入需要分析的二进制文件(如EXE或DLL)。软件会自动进行初步分析,并在左侧显示函数列表。双击任意函数即可查看反汇编代码。若要进行动态调试,请点击“调试”菜单,选择“附加到进程”或“启动调试”,然后设置断点。
一个实用技巧是使用快捷键F9快速运行到下一个断点,F7单步步入,F8单步步过。此外,您可以通过“视图”菜单打开内存窗口和寄存器窗口,实时观察程序状态。对于高级用户,可以编写Python脚本来自动化重复性任务,例如批量重命名函数或提取特定API调用。
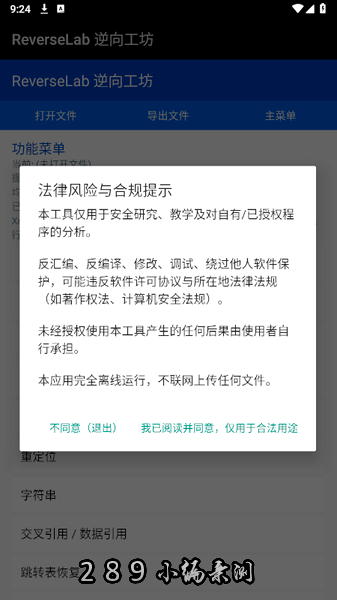
ReverseLab适用于多种场景:安全研究人员可以用它分析恶意软件样本,了解其行为并提取IOC;软件开发者可以用它调试崩溃问题或逆向竞争对手的产品;CTF参赛者可以用它快速定位关键算法。目标用户包括渗透测试人员、漏洞分析师、逆向工程初学者以及计算机专业学生。
问:ReverseLab支持哪些文件格式?
答:支持PE、ELF、Mach-O等常见可执行文件格式,以及原始二进制文件。
问:是否需要付费?
答:提供免费版和专业版,免费版功能有限,专业版需购买许可证。
问:能否离线使用?
答:可以,所有分析均在本地进行,无需联网。
问:如何更新软件?
答:通过“帮助”菜单中的“检查更新”即可在线升级。
最新版本v1.0.1更新内容:修复了反汇编引擎在特定情况下的崩溃问题;新增对ARM64架构的支持;优化了内存搜索速度;改进了用户界面响应性能。
ReverseLab需要以下系统权限:读取文件权限(用于加载二进制文件)、进程内存读取权限(用于动态调试)、网络权限(仅用于检查更新)。软件不会收集任何用户隐私数据。
 mt终端扩展包下载_3.0.apkv3.0 2026手机版
mt终端扩展包是MT管理器的核心组件,专为Android应用逆向与修改设计。支持DEX编辑、资源替换及签名校验,集成强大的终端环境,方便开发者进行脚本执行与文件处理
 spatch天鉴官方脱壳软件下载2022v66.02026安卓脱壳版
SPATCH天鉴是一款专业的Android应用逆向分析与脱壳工具。针对主流加固厂商的壳技术提供高效脱壳方案,支持自动化处理与深度调试,帮助开发者快速提取原始DEX文件
 ida高研院app官方安卓版v5.0.52026安卓版
IDA高研院App官方安卓版是一款专为移动安全研究人员打造的强大静态与动态分析工具。它集成了IDAPython脚本支持、远程调试及反汇编功能,帮助用户高效解析Android
 armpro脱壳手机安卓版v1.3.0 2026安卓版
ARMPro脱壳手机安卓版是一款专业的逆向工程辅助工具,专为安卓开发者及安全研究人员设计。它能够有效识别并移除常见的APP加壳保护机制,帮助用户轻松获取原始代码
 软天空最新版本2026下载v8.7.3 安卓版31.8M
 游咔盒子app手机版下载v5.0.8 2026手机版53.0M
 vivo应用商店免费下载安装2026v10.5.0.7最新版67.7M
 华为应用商店app下载2026最新版v16.8.1.300官方版54.9M
 google play商店2026官方版v53.5.48安卓正版90.6M
 猪猪软件库3.6下载2026官方最新版本v3.6安卓版6.3Mvivo应用商店v10.5.0.7 官方正版下载45M
 APKpure官方下载2026最新版v3.20.8002安卓官方最新版23.4M
 木瓜玩游戏盒子免费版下载v1.1海量游戏资源库5.8M
 apkpure官方下载v3.20.8002 2026最新安卓版19.9M
声明:289手游网为非盈利性网站 不接受任何赞助和广告
Copyright 2012-2026 289.com ALL Rights Reserved. 289手游网 版权所有 版权投诉请发邮件到tousu289@163.com,我们会尽快处理








 大小: 1.9M
 手机淘宝下载2026app最新版购物
 虫虫助手2026最新版游戏盒子工具
 重庆市政府渝快办app官方版生活
 百分网游戏盒子下载2026新版工具
