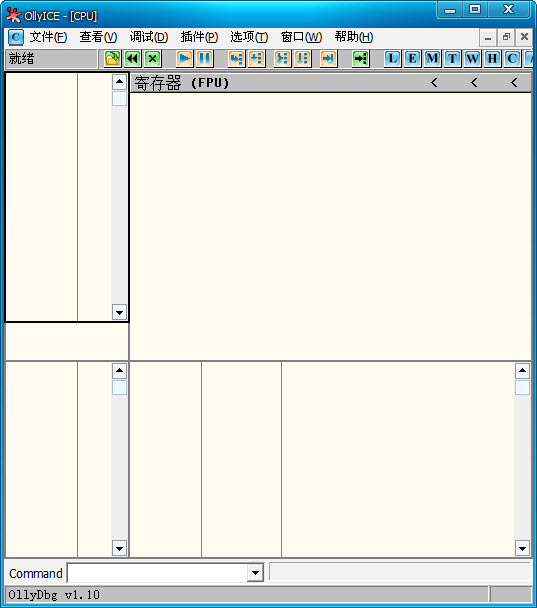
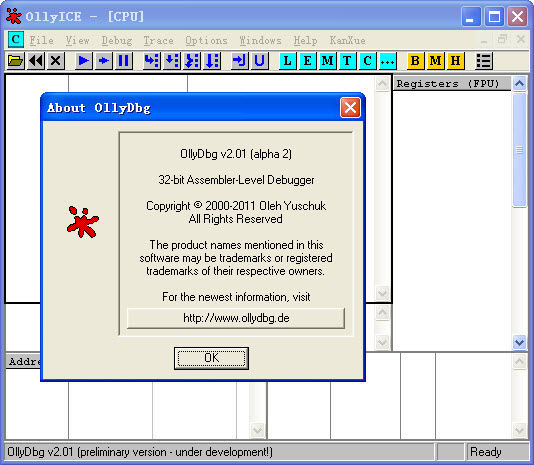
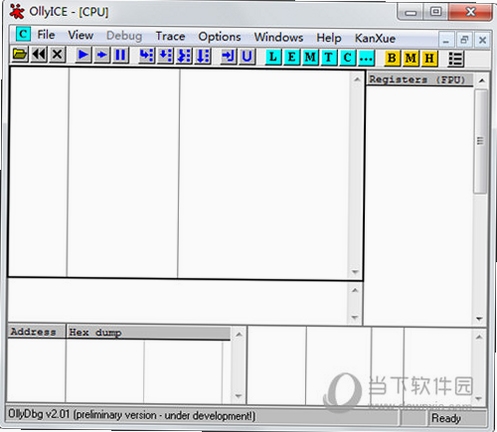
OllyICE 是一款在逆向工程与软件安全分析领域广受好评的调试工具,它基于经典的 OllyDbg 进行深度优化与功能增强,由国内技术社区在原版基础上修改而来。对于需要分析程序执行流程、查看寄存器状态、跟踪 API 调用以及进行反汇编调试的用户来说,OllyICE 提供了直观的界面与强大的插件扩展能力。相比于原始版本,它在兼容性、脚本支持和中文显示方面做了不少改进,尤其适合 Windows 平台下的动态调试场景。无论是安全研究人员还是软件开发者,都能借助它快速定位程序逻辑、排查崩溃原因,是学习底层原理与二进制分析的实用工具之一。
OllyICE 支持对可执行文件进行反汇编查看,能够逐行跟踪汇编指令执行,实时显示寄存器、标志位与堆栈变化。用户可以设置断点、条件断点,单步步入或步过,精准控制程序运行节奏,快速定位关键代码逻辑。
软件兼容大量 OllyDbg 插件,并内置脚本功能,允许用户通过脚本自动化完成重复性调试任务。社区中流传的各类增强插件可进一步扩展其功能,例如内存搜索、字符串提取、脱壳辅助等,让复杂分析工作变得更加高效。
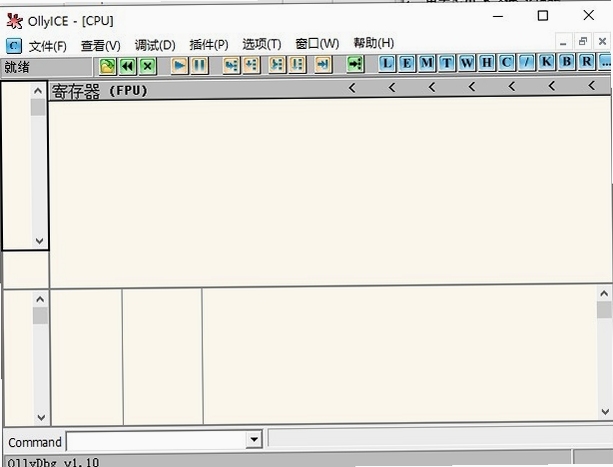
OllyICE 针对中文环境进行了专门优化,解决了原版在某些系统下显示乱码的问题,同时改善了在高版本 Windows 中的兼容性。用户无需额外配置即可正常查看中文字符串与注释信息,降低了上手门槛。
内置内存映射查看器,可浏览进程内存空间、修改内存数据、搜索特定字节序列。配合转储窗口,用户能直接查看和编辑二进制内容,便于分析加密数据或修补程序缺陷。
| 软件名称 | 功能优势 | 评分 |
|---|---|---|
| x64dbg | 开源64位调试器,插件丰富 | ★★★★★ |
| IDA Pro | 静态反汇编标杆,分析能力强 | ★★★★★ |
| Cheat Engine | 内存扫描与修改,游戏调试利器 | ★★★★☆ |
| WinDbg | 微软官方内核调试工具 | ★★★★☆ |
| Ghidra | NSA开源逆向框架,支持多架构 | ★★★★☆ |
参数框是 OllyICE 调试过程中常用的功能区域,主要用于查看和修改函数调用时的参数值。在反汇编窗口右键选择“参数”或在寄存器面板中双击相应寄存器,即可调出参数框。用户可以在其中输入新的数值或表达式,回车后立即生效。对于分析 API 调用、追踪函数入参非常实用,建议结合断点功能一起使用,能快速理解程序逻辑。
OllyICE 本身是社区修改版本,网络上流传的汉化版来源多样。建议优先选择知名安全论坛或正规下载站提供的版本,下载后使用杀毒软件扫描。若担心捆绑风险,可在虚拟机中先运行测试。汉化版主要解决了菜单和提示信息的语言障碍,核心调试功能与原版一致,选择口碑较好的版本即可放心使用。
部分用户在使用 OllyICE 分析视频相关程序时,可能遇到调试过程中视频文件无法播放或提示失效的情况。这通常是因为调试操作修改了内存中的关键数据或文件句柄。解决方法:先停止调试并恢复原始文件备份,检查是否因断点导致程序流程异常。若问题依旧,尝试在非调试状态下播放视频,确认文件本身完好。必要时重新安装解码组件或使用专用修复工具处理文件头信息。
 WordForcev1.0.0 文档处理工具
WordForce是一款轻量级文档编辑工具,适配安卓手机与电脑端,支持多格式文本编辑、自动保存与快速分享。界面简洁易上手,运行稳定占用小,适合学生、职场人士随时
 OllyDbg反汇编调试器v2.01 汇编调试利器
OllyDbg是一款经典的32位反汇编动态调试工具,适配Windows全系列系统。软件支持逐行汇编分析、寄存器与内存实时查看、多种断点管理及插件扩展,帮助用户深入理解
 Visual SourceSafev2026 版本管理工具
Visual SourceSafe 是微软经典源代码版本控制工具,支持文件签入签出、版本回滚与权限管理,适配 Windows 系统。本站提供安全下载,帮助小型团队高效管理代码与文
 Spy++Microsoft Spy++v17.0 窗口消息调试器
Spy++ 是微软出品的窗口消息调试工具,可查看窗口层级、进程线程与实时消息,帮助开发者快速定位界面异常与消息传递问题。适配 Windows 系统,绿色运行无需安装,
 CE 修改器 (Cheat Engine) 官方下载 7.6 中文版内存修改工具v7.6.3 中文版35.0M
 Visual Studio 2022社区版最新版本v17.14.0 2026官方版1.4M
 ce修改器最新版本下载官方免费版v7.6.3中文版35.0M
 Visual Studio Code 2022中文解锁版v1.96 2026电脑版75.4M
 SolidWorks 2024中文激活版SolidWorks 2024 SP5.0 2026中文破解版14.83G
 IntelliJ IDEA 2024中文破解版v2024.3.3 2026旗舰版951KB
 Weverse Backstage官方下载v1.0.4 艺人粉丝社群后台管理工具8.6M
 comfyui电脑版下载免费版v0.8.36中文免费版164M
 JetBrains PyCharm 2023中文破解版2023.3.5 2026专业版496M
 comfyui桌面版v0.3.5 2026电脑版129.6M
声明:289手游网为非盈利性网站 不接受任何赞助和广告
Copyright 2012-2026 289.com ALL Rights Reserved. 289手游网 版权所有 版权投诉请发邮件到tousu289@163.com,我们会尽快处理





 大小: 3.0M
 大小: 28.3M
 天天富翁电脑版PC电脑版
 天天飞车电脑版PC电脑版
 豌豆荚PC电脑版
 重返卧榻PC电脑版
