AntiHook 是一款面向安卓设备的应用安全检测工具,官方定位为帮助普通用户快速识别手机中潜在的风险框架与异常注入行为。它能够对已安装应用进行扫描分析,检测是否存在可疑的钩子挂载、代码篡改或异常权限调用,并以直观的报告形式呈现结果。对于经常安装第三方应用、担心手机被植入不明模块的用户来说,AntiHook 提供了一道轻量化的自查防线。软件界面简洁,操作门槛低,无需复杂配置即可完成一次完整检测,适合作为日常手机安全维护的辅助工具使用。
AntiHook 能够对运行中的应用进行动态监测,识别是否存在异常的函数挂钩行为。检测范围覆盖常见的注入框架与调试挂载点,一旦发现可疑迹象会立即在结果列表中标记,并用不同颜色区分风险等级,方便用户快速判断处理优先级。
针对已安装的应用程序,软件会比对安装包签名与文件指纹信息,判断应用是否被二次打包或篡改。对于从非官方渠道下载的应用,这项校验能有效发现被植入广告模块或恶意代码的异常情况,帮助用户在安装后及时排查隐患。
AntiHook 会梳理目标应用的权限申请清单与实际调用记录,将高风险权限与后台静默行为进行关联展示。用户可以通过报告了解某款应用是否存在过度索取权限、频繁读取敏感信息等问题,为后续的卸载或权限收紧提供参考依据。
软件提供快速扫描与深度扫描两种模式,快速模式仅对关键系统区域和近期安装应用进行抽查,耗时较短;深度模式则遍历全部应用与常见挂载路径,适合在怀疑设备异常时使用。两种模式均支持后台运行,扫描过程对日常使用影响较小。
首次使用 AntiHook 时,建议先了解设备的基础情况再动手操作。
移动端安装前,请确认手机已开启「允许安装未知来源应用」权限,安装完成后建议关闭该开关,避免长期暴露安装入口。切勿在非官方渠道下载来路不明的安装包,以免安装到被篡改的仿冒版本。
电脑端如需通过模拟器运行,请确保模拟器版本为较新的安卓内核,旧版模拟器可能出现检测结果不准确的情况。
建议首次扫描选择快速模式,熟悉报告结构后再进行深度检测,避免因全盘扫描耗时过长而中途退出。
扫描过程中请保持屏幕常亮或允许后台运行,部分机型在锁屏后会限制后台进程导致扫描中断。
若检测结果中出现大量未知项,不要急于卸载系统应用,可先通过站内搜索「AntiHook 检测结果解读」了解各项含义。
遇到闪退问题时,可尝试清理应用缓存后重启设备;若问题依旧,请检查系统版本是否过低或存储空间是否充足。部分定制系统需要手动授予「读取应用列表」权限,否则扫描结果可能不完整。
使用禁忌方面,不建议在Root环境下过度依赖单一检测结果,Root本身会改变系统挂载状态,可能产生误报。后台管控方面,可将 AntiHook 加入电池优化白名单,防止扫描进程被系统冻结。
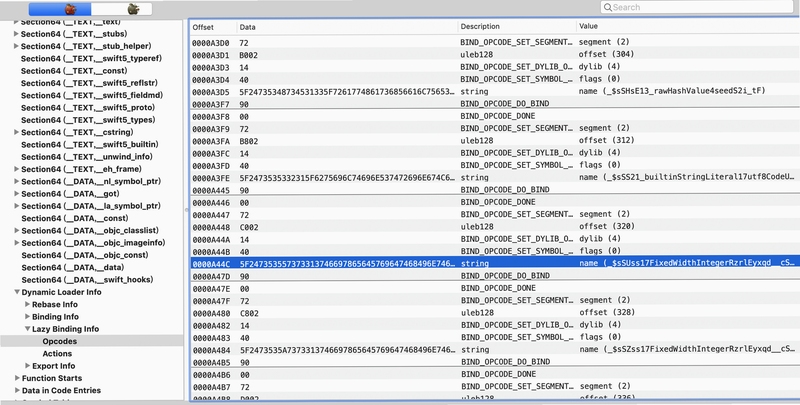
很多用户好奇 AntiHook 是如何发现钩子行为的。简单来说,软件会检查目标进程的内存映射区域与函数入口地址,比对标准系统库的预期结构。当某个函数的跳转指令指向了非系统模块的地址空间时,就会被判定为可疑挂钩。此外,软件还会检查常见的注入框架特征文件与调试端口状态,综合多项指标后给出风险判定。需要说明的是,检测结果受系统版本与设备环境影响,出现误报时建议结合其他工具交叉验证。
如果 AntiHook 扫描后提示某款应用存在钩子风险,先不要慌张。第一步查看报告详情,确认风险类型是权限异常、签名不符还是挂载可疑。若是签名不符,建议从正规渠道重新下载安装该应用;若是挂载可疑,可尝试重启设备后再次扫描,排除临时进程干扰。对于系统自带应用出现的提示,建议谨慎处理,避免误删关键组件。日常使用中,保持系统和安全软件更新,减少安装来路不明的模块,是降低风险的根本方式。
AntiHook 本身是一款检测工具,不涉及账号登录与云端上传,扫描数据均在本地完成处理,从机制上看不会主动收集用户隐私信息。用户从正规下载站获取安装包后,可放心用于自查。需要注意的是,任何安全类工具都无法做到百分之百准确,检测结果仅供参考,不应作为卸载应用的唯一依据。
安装打开后,首页会展示设备基础信息与扫描入口。点击快速扫描,等待进度条走完即可查看报告;如需全面排查,切换至深度扫描模式。报告页会按风险等级排序展示条目,点击单条可查看详细说明。建议每隔一段时间进行一次快速扫描,保持对设备状态的了解。
 安之道检测v2.9.4 环境安全检测
安之道检测是一款轻量实用的安卓环境安全扫描工具,帮助用户快速排查设备异常配置与潜在风险。软件提供一键检测、安全评分、风险解读等功能,操作简单,结果直观
 PeriPrint(PeriPrint)v1.2.0 移动打印助手
PeriPrint是一款便捷的安卓无线打印辅助工具,支持手机快速连接周边打印设备,直接输出PDF、图片、文本等常见格式文件。软件操作界面简洁直观,提供打印参数自定
 PhotoCraftv0.14.0 移动修图工具
PhotoCraft 是一款轻量级移动端图像编辑工具,支持图层混合、笔刷涂鸦、滤镜调色与素材拼贴,适配安卓系统,安装包小巧、启动快速,适合日常修图与创意配图制作。
 书包(com.bookpack.mobile)v0.4.0 移动阅读工具
书包是一款轻量实用的安卓阅读与文档整理工具,界面简洁、打开速度快,支持本地文件导入与书架式管理,可调节字号背景适配长时间阅读,安装包小巧省电,适合学生
 佛山教育食安app下载手机最新版v6.308.260官方版134.2M
 慧眼识诈官方app(国家反诈中心)v2.0.27 2026官方版 反诈预警 精准拦截45.5M国家反诈中心app下载安装2026最新版v2.0.27 2026最新版反诈预警守护安全45.5M
 腾讯手机管家app下载安装官方正版16.1.44 2026官方版88.1M
 山东餐饮企业端山餐安app下载2022最新版v1.2.2官方版78.5M
 TPLINK安防手机版v5.15.22.2003 2026手机远程监控148.2M
 天津掌上12348法律服务公众号v1.0.0最新版1M
 山西(晋)食安app下载官方版v6.309.73官方版135.3M
 危废监管平台app下载2023最新版v1.4.4官方版10.7M
 肇医通app最新版下载2022安卓版v1.8.2手机版12.7M
声明:289手游网为非盈利性网站 不接受任何赞助和广告
Copyright 2012-2026 289.com ALL Rights Reserved. 289手游网 版权所有 版权投诉请发邮件到tousu289@163.com,我们会尽快处理






 大小: 45.2M
 数字人民币试点版官方app安卓版生活
 美团众包工具
 微信 WeChat社交
 爱山东下载app官方最新版生活
 人保e通app官方下载2026最新版生活
